Разделы

Разборы и чек-листы Бизнес Цифровизация

Как упорядочить управление доступом к ИТ-системам в компании: 7 рекомендаций экспертов УЦСБ

Сотрудники компаний ежедневно работают с почтой, «1С» и другими информационными системами, и для выполнения своих задач каждому нужен определенный набор прав доступа в этих системах. Чтобы избежать хаоса при изменении обязанностей, набор нужно пересматривать, а при увольнении — отзывать. Эксперты российского системного интегратора УЦСБ, руководитель отдела систем управления учетными данными и доступом Андрей Каганский и аналитик моделей доступа Роман Бандо рассказывают, как ролевая модель помогает контролировать доступы, почему матрица базового доступа может быть более практичным решением и в каких случаях нужна полноценная ролевая модель.

С какими проблемами сталкиваются организации

Многие компании сталкиваются с одной и той же проблемой при настройке доступов к ИТ-системам: новые права сотруднику добавляют, но прежние не всегда отзывают. Часто после перевода на другую должность могут сохраняться полномочия, которые больше не нужны для работы. Учетные записи уволенных сотрудников и вовсе могут существовать годами. При этом доступ в каждой системе администрируется отдельно, поэтому увидеть общую картину назначенных прав бывает сложно.

В результате полномочия перестают соответствовать реальным обязанностям сотрудников, а их сочетание в разных системах может привести к конфликту интересов. Например, один пользователь получает возможность и создавать, и подтверждать платежное поручение. Организации становится трудно объяснить, почему у конкретного человека есть тот или иной доступ, и контролировать обоснованность назначений. Для администраторов такой беспорядок оборачивается постоянными сложностями в управлении правами.

Разбираемся, в чем смысл ролевой модели и как она помогает контролировать доступы.

1
Заложить бизнес-функции сотрудников в основу ролевой модели
2
Пересмотреть процессы при внедрении ролевой модели
3
Разработать матрицу базового доступа
4
Проанализировать текущие доступы и выявить риски
5
Первый этап отбора прав для включения в матрицу
6
Второй этап отбора прав для включения в матрицу
7
Определить необходимость внедрения IDM
8
Какой выбрать подход
совет 1

Заложить бизнес-функции сотрудников в основу ролевой модели

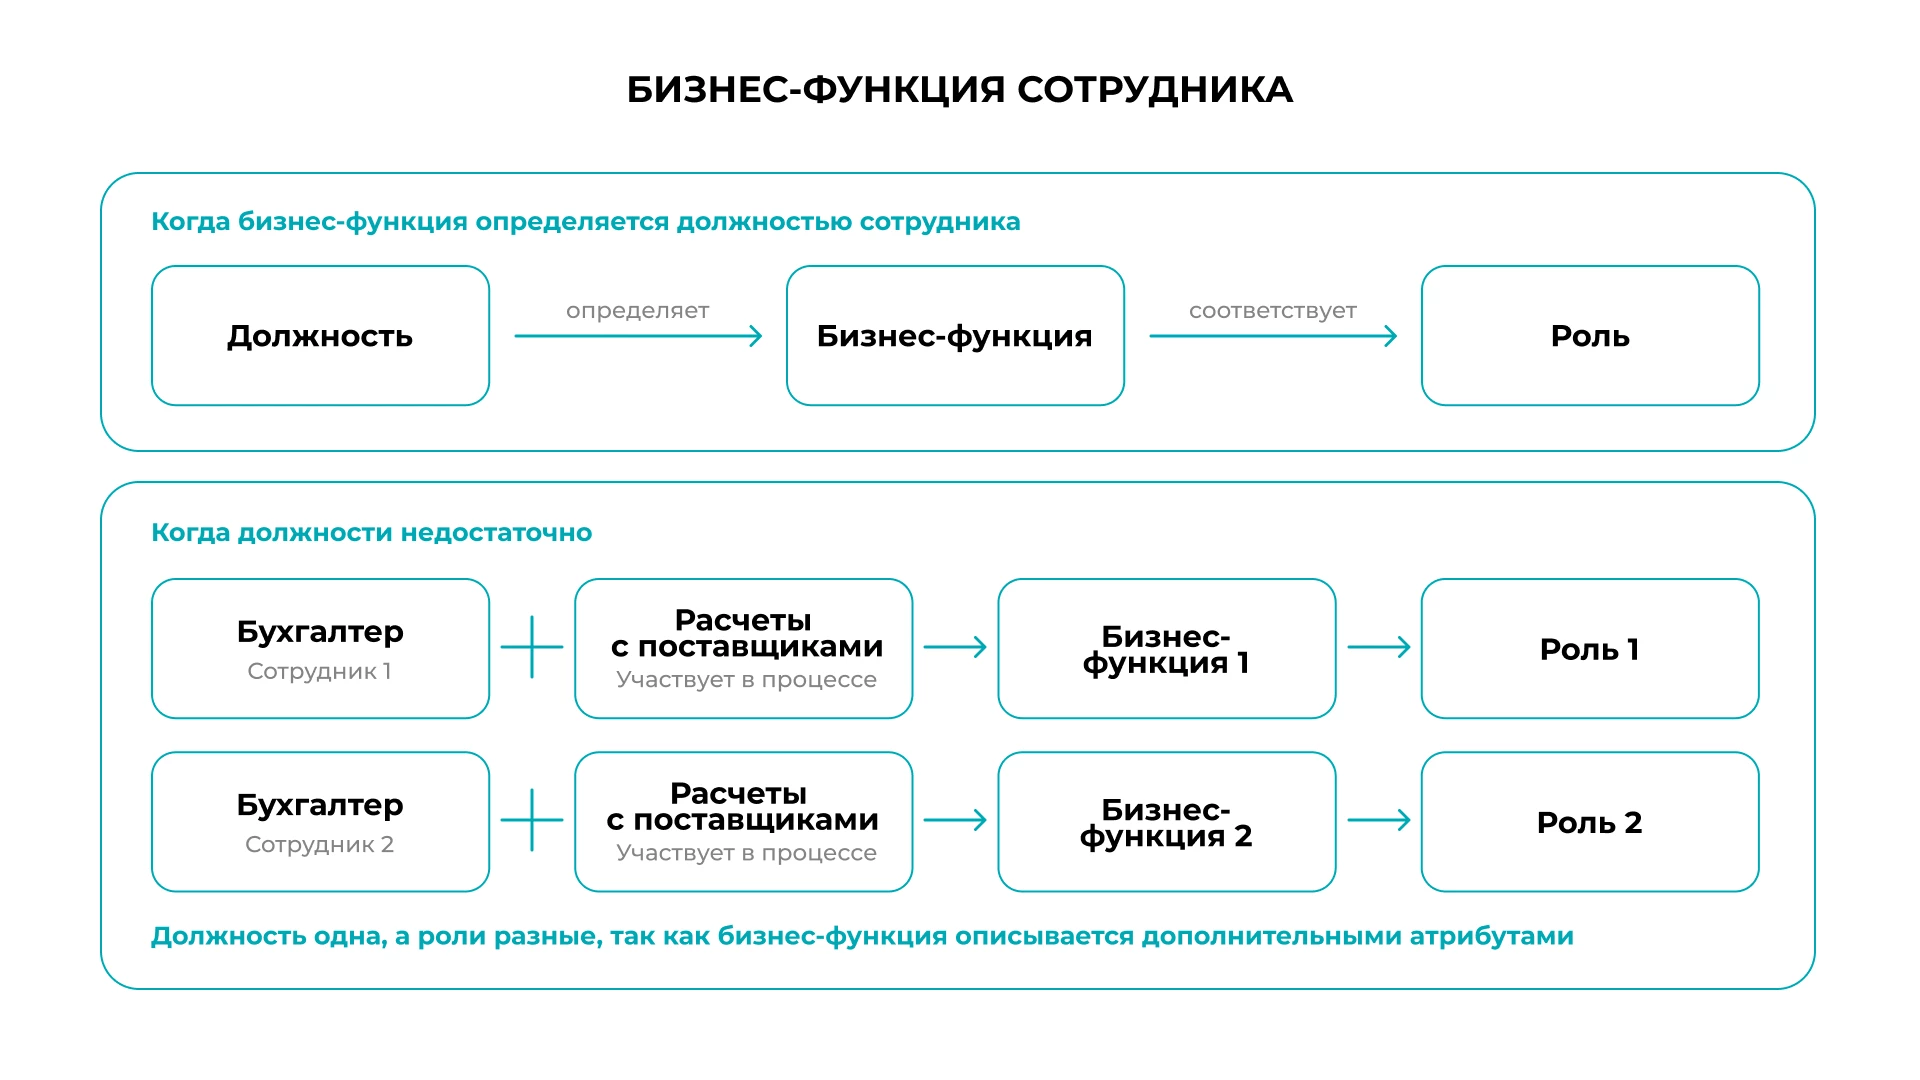
В отличие от назначений прав каждому сотруднику индивидуально, ролевая модель обязывает определять необходимый набор полномочий через роль сотрудника в компании. На практике это выглядит так: новому сотруднику при трудоустройстве назначается роль, например, «бухгалтер по расчетам с поставщиками», и он сразу получает нужный доступ.

Роль обычно соответствует бизнес-функции сотрудника, которая в большинстве случаев определяется его должностью. Но иногда одной должности недостаточно, например, сотрудники с одинаковой должностью могут выполнять разные задачи, поскольку участвуют в разных бизнес-процессах. Тогда бизнес-функцию приходится описывать через дополнительные атрибуты, а не только через штатное расписание.

совет 2

Пересмотреть процессы при внедрении ролевой модели

Если бизнес-функции в основном совпадают с должностями, разработка и внедрение ролевой модели — вполне посильная задача: нужно описать должности, связать с ними права и согласовать назначения с руководителями. Но когда для определения бизнес-функции недостаточно только должности, проект требует значительно больше времени и ресурсов.

Тогда приходится анализировать бизнес-процессы: кто и в какой роли в них участвует, как разные операции связаны между собой и с полномочиями, которые требуются для их выполнения, где в этой цепочке возникают конфликты интересов. Это уже не задача «собрать и обработать данные», а полноценный консалтинговый проект, который выходит за границы ИТ и затрагивает все бизнес-процессы организации.

Часто организации, начиная подобные проекты, недооценивают их масштаб. Работа над ними требует участия десятков людей из ИТ и бизнеса и длится месяцами, поэтому к моменту ее завершения часть исходных данных уже устаревает.

совет 3

Разработать матрицу базового доступа

Ролевую модель можно назвать идеальным целевым состоянием управления доступом. Двигаться к нему стоит поэтапно, постепенно достигая определенного уровня автоматизации и порядка, не дожидаясь, пока сложится вся картина целиком. На каждом этапе важно задаваться вопросом: этого достаточно для решения наших задач или стоит идти дальше?

Один из самых практичных промежуточных результатов на этом пути — матрица базового доступа: таблица, полученная в результате анализа фактически назначенных прав, в которой зафиксировано соответствие между разными бизнес-функциями и типовым для них набором доступа. Это уже рабочий инструмент для упорядочивания доступов и крепкая основа для дальнейшего движения к идеальному состоянию управления доступом, при этом полноценной ролевой моделью с проработкой всех бизнес-процессов такую матрицу считать еще рано.

совет 4

Проанализировать текущие доступы и выявить риски

Начинать необходимо с анализа доступов и активности учетных записей в целевых системах — то есть с наведения первичного порядка. Нужно изучить, кому и какие права назначены, и сопоставить эту картину с реальными сотрудниками организации. Полученные данные позволяют увидеть, что происходит на самом деле.

Можно выделить несколько типичных находок такого анализа:

  • учетные записи, которые числятся активными, но за ними нет ни одного действующего сотрудника — это уволенные люди и подрядчики, у которых доступ так и не отозвали;
  • роли с очень широкими полномочиями, выданные пользователям просто «по инерции», без реальной необходимости;
  • случаи, когда заявленная модель доступа расходится с фактической — администраторы считают, что определенное право есть только у них, но оно может быть и у других сотрудников.

После проведения анализа организация получит два ключевых результата:

  • порядок в текущем управлении правами — конкретный список учетных записей для блокировки, перечень избыточных прав, которые стоит отозвать, выявленные расхождения и риски. Все это можно начать исправлять буквально сразу же, без крупных проектов и вложений;
  • матрицу базового доступа — она превращает разовое наведение порядка в набор правил, которые можно использовать как при ручном управлении доступом, так и заложить в основу автоматизации, если организация решит пойти в эту сторону.
совет 5

Два этапа отбора прав для включения в матрицу

На практике используется понятие «базового доступа» — минимального набора прав, типичного для определенной бизнес-функции и необходимого сотруднику для ее выполнения. В большинстве случаев бизнес-функция и должность совпадают, поэтому для простоты оперируем именно должностью. Это осознанное упрощение: не идти на уровень глубокого анализа бизнес-процессов, а работать с тем, что уже есть в организации и что можно достаточно быстро сопоставить. Здесь не используются сложные алгоритмы или кластерный анализ — это обычная работа с табличными данными.

Определить, какие права внести в матрицу базового доступа, можно в два этапа.


Этап 1. Выявить базовый набор прав для каждой должности

После группировки сотрудников по должностям мы смотрим, какие права есть у подавляющего большинства сотрудников каждой группы. Если почти у всех бухгалтеров есть определенный набор прав, то, с высокой вероятностью, это и есть базовый доступ этой должности для внесения в матрицу.

совет 6

Этап 2. Обнаружить и разобрать нетипичные назначения

Права, которые встречаются лишь у одного-двух человек из группы, — индивидуальные отклонения. Их нужно разбирать точечно: либо это обоснованная особенность, либо накопившиеся избыточные назначения. Такие отклонения не теряются и не размываются по всей группе, они просто не попадают в матрицу базового доступа и остаются видны как индивидуальные права.

Если сотруднику для работы действительно требуется что-то сверх базового набора, он или его руководитель может запросить необходимые права отдельно. Так в организации появляется понятное разделение на доступ, который дает роль, и доступ, который человек получает по индивидуальному запросу.

совет 7

Определить необходимость внедрения IDM

Если после подготовки матрицы базового доступа организация захочет автоматизировать управление доступом с помощью IDM, то проведенный анализ повысит эффективность такого внедрения.

IDM (Identity Management) — это класс систем, которые автоматизируют создание, изменение и отзыв прав при приеме сотрудника на работу, его переводе и увольнении.

Базовый доступ, определенный по результатам анализа, становится основой для настройки IDM. При этом сначала необходимо проанализировать и очистить данные, а затем переходить к автоматизации, иначе в новую систему попадут накопленные годами ошибки.

Организация может внедрять IDM параллельно с проведением анализа доступов или позже — жесткой привязки нет. Даже если внедрение IDM вообще не предусматривается, это не обесценивает анализ. Рекомендации, полученные по его итогам, вполне закрываются организационными мерами: регламентом управления доступом, назначением ответственных за пересмотр прав, регулярной ресертификацией (пересмотром прав), четким порядком отзыва доступа при увольнении и переводе.

Базовый доступ остается полезным и без автоматизации: он служит ориентиром, с которым вручную сверяют новые назначения. Новый сотрудник приходит на должность и ему выдают согласованный базовый набор прав, а не копируют права «с похожего коллеги», как это обычно происходит.

ИТОГ

Какой выбрать подход

Если цель организации — навести порядок и понять, кто чем владеет, то разумнее будет провести анализ текущих доступов. Эта работа требует значительно меньше ресурсов в сравнении с разработкой ролевой модели и дает двойной результат: видимый порядок в правах и обоснованный, выведенный из фактических данных, базовый доступ для каждой должности. По итогам анализа станет понятно, что делать дальше: нужна ли полноценная ролевая модель, стоит ли внедрять IDM или пока достаточно организационных мер.

■ Рекламаerid:2W5zFGDnEEMРекламодатель: ООО «УЦСБ»ИНН/ОГРН: 6672235068/1076672021194Сайт: https://www.ussc.ru/